Proces a postupy
Proces a postupy
Systém riadenia bezpečnosti informácií (ISMS) od spoločnosti Roche, ktorý je certifikovaný v súlade s normou ISO/IEC 27001,zabezpečuje ochranu dôvernosti, integrity a dostupnosti údajov.
Proces a postupy
Systém riadenia bezpečnosti informácií (ISMS) od spoločnosti Roche, ktorý je certifikovaný v súlade s normou ISO/IEC 27001,zabezpečuje ochranu dôvernosti, integrity a dostupnosti údajov.
Cieľom spoločnosti Roche je uplatňovať proaktívnu metodológiu zabezpečenia počas celého životného cyklu produktu, počnúc jeho uvedením na trh.
Počas fázy návrhu predvídame a zmierňujeme potenciálne bezpečnostné riziká prostredníctvom hodnotenia rizík a rôznych testovacích techník na identifikáciu zraniteľností. V závislosti od riešenia môže tento prístup zahŕňať aj techniky založené na hrozbách na riešenie vektorov útoku.
Ostražitosť nekončí nasadením. Pred úplným nasadením aktualizácií verzií (ktoré môžu zahŕňať opravy týkajúce sa zabezpečenia alebo zraniteľností) môžu byť realizované scenáre potenciálnych útokov s cieľom overiť, či je produkt aj naďalej odolný voči novým hrozbám.
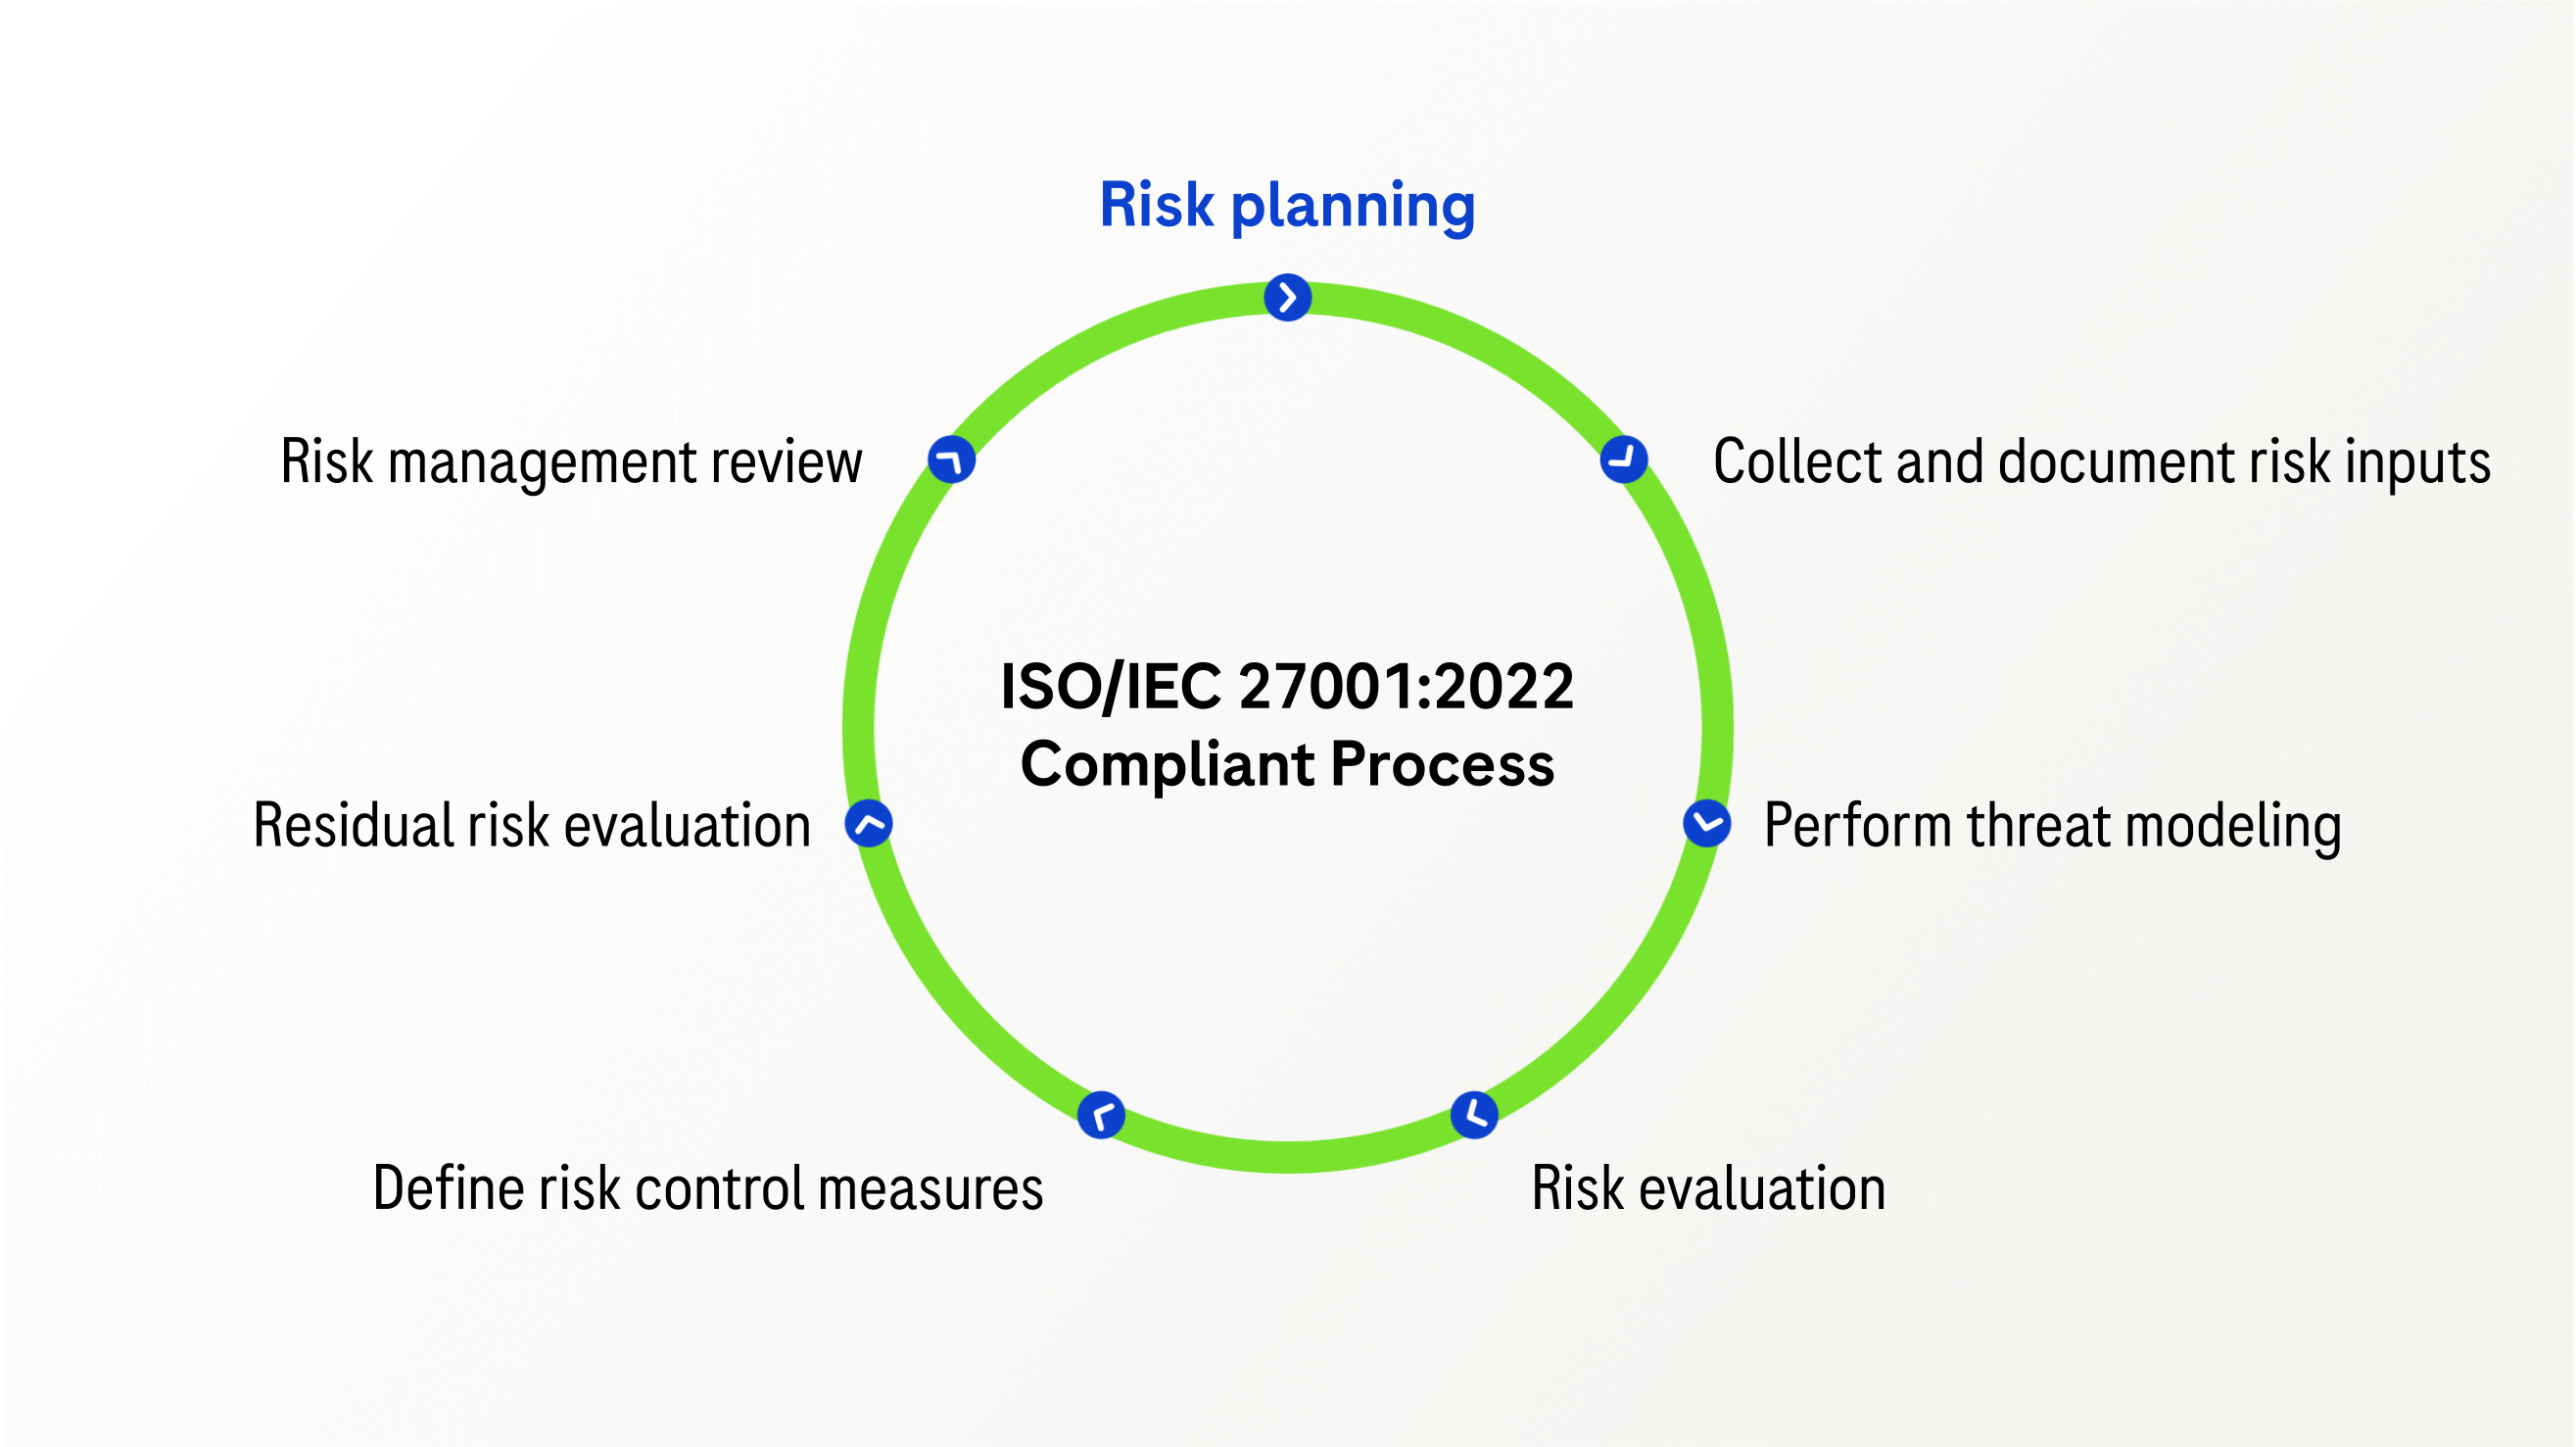
Spoločnosť Roche prostredníctvom štruktúrovaného procesu na proaktívnu identifikáciu, hodnotenie a zmierňovanie rizík zabezpečuje odolnosť svojich riešení voči hrozbám v oblasti zdravotnej starostlivosti, vďaka čomu môžu zákazníci využívať výhody konzistentnej spoľahlivosti počas celého životného cyklu každého produktu.
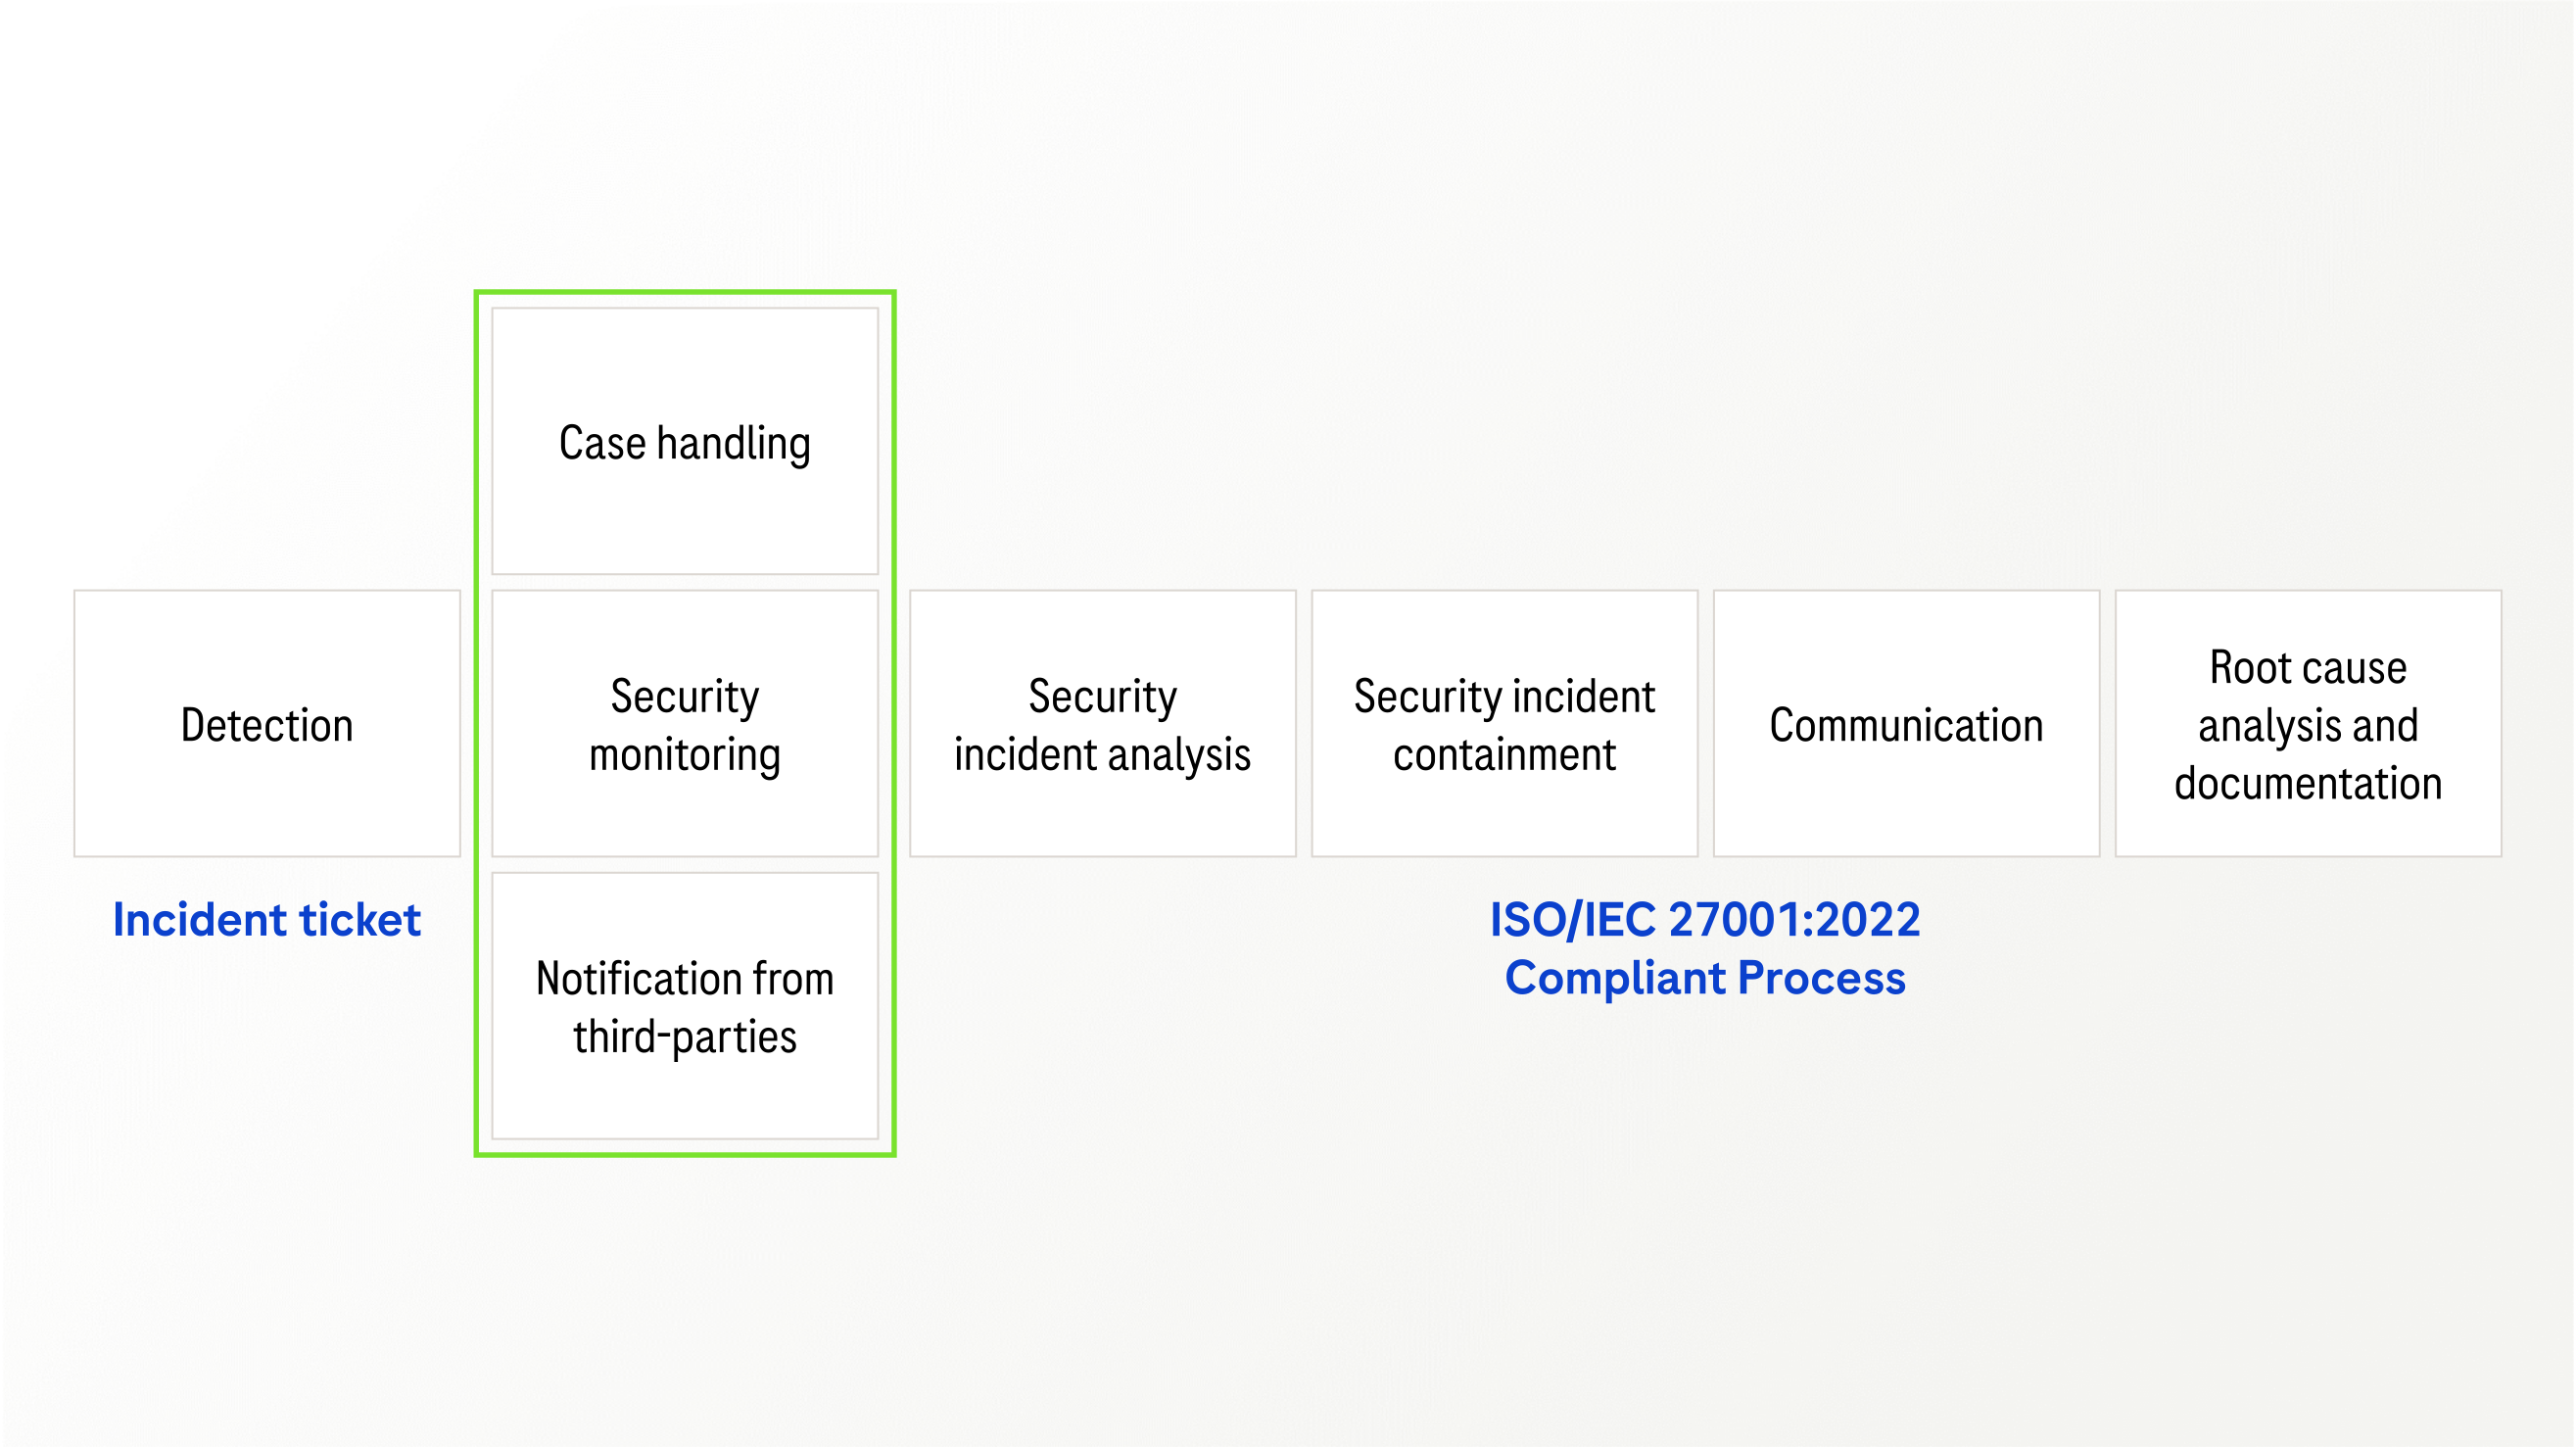
Keď sa vyskytne incident, pobočky spoločnosti Roche slúžia ako prvý kontaktný bod pre zákazníka a v prípade potreby eskalujú problém produktovému tímu. Produktový tím aktivuje mechanizmy odozvy, analyzuje hlavnú príčinu a implementuje potrebné opravy.
V prípade eskalovaných incidentov je centrálnym kontaktným bodom oddelenie zabezpečenia produktov a ochrany osobných údajov. Oddelenie zabezpečenia produktov a ochrany osobných údajov potvrdzuje incidenty, poskytuje príručky podľa závažnosti, koordinuje celkovú reakciu a riadi komunikáciu a nahlasovanie na pobočke.
Vyškolený a autorizovaný personál spoločnosti Roche poskytuje zákaznícku podporu pomocou technológií vzdialeného prístupu na riešenie problémov, vykonávanie aktualizácií a vyšetrovanie incidentov.
V prípade pokročilej podpory 2./3. úrovne môžu mať poskytovatelia služieb a spolupracujúci partneri spoločnosti Roche prístup k citlivým údajom.
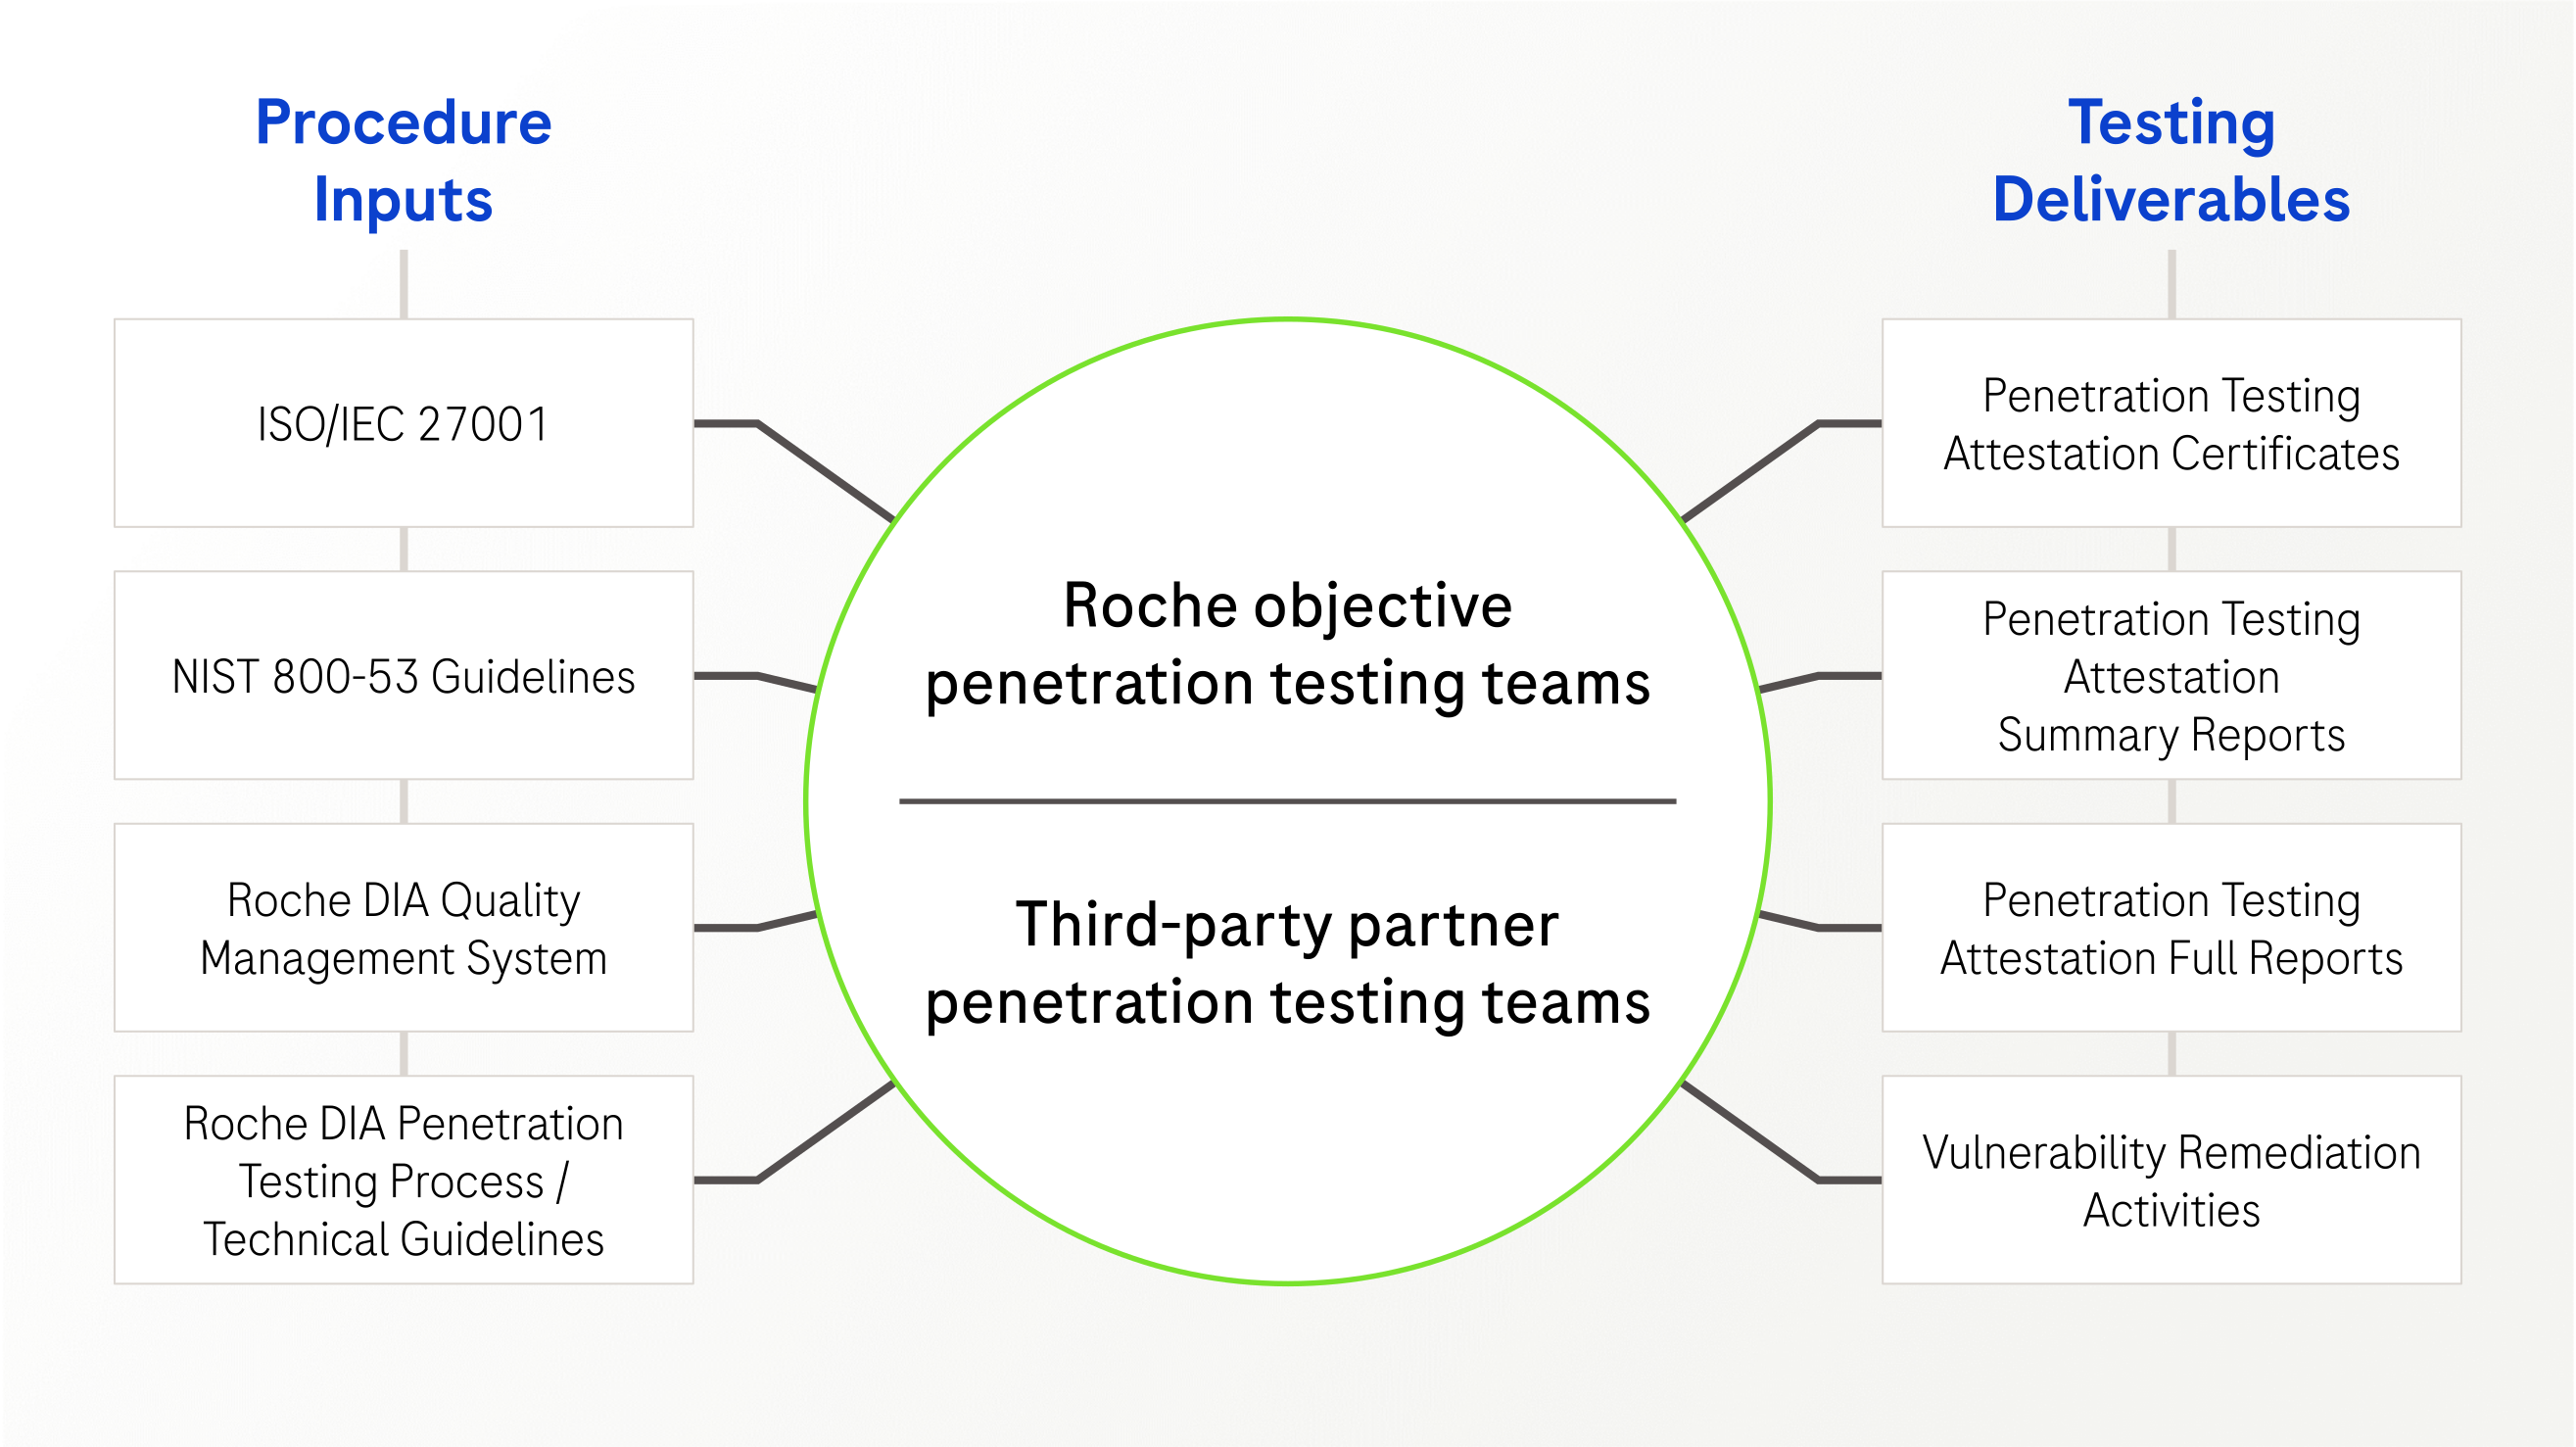
Spoločnosť Roche vykonáva rozsiahle penetračné testovanie ako súčasť svojej viacvrstvovej obrannej stratégie. Naším cieľom je identifikovať a riešiť potenciálne bezpečnostné riziká – chrániť naše produkty od ich prvého vydania a počas celého ich životného cyklu.
Táto stratégia je založená na troch základných hodnotách: komplexnom pokrytí, odbornom overovaní a transparentnej náprave.
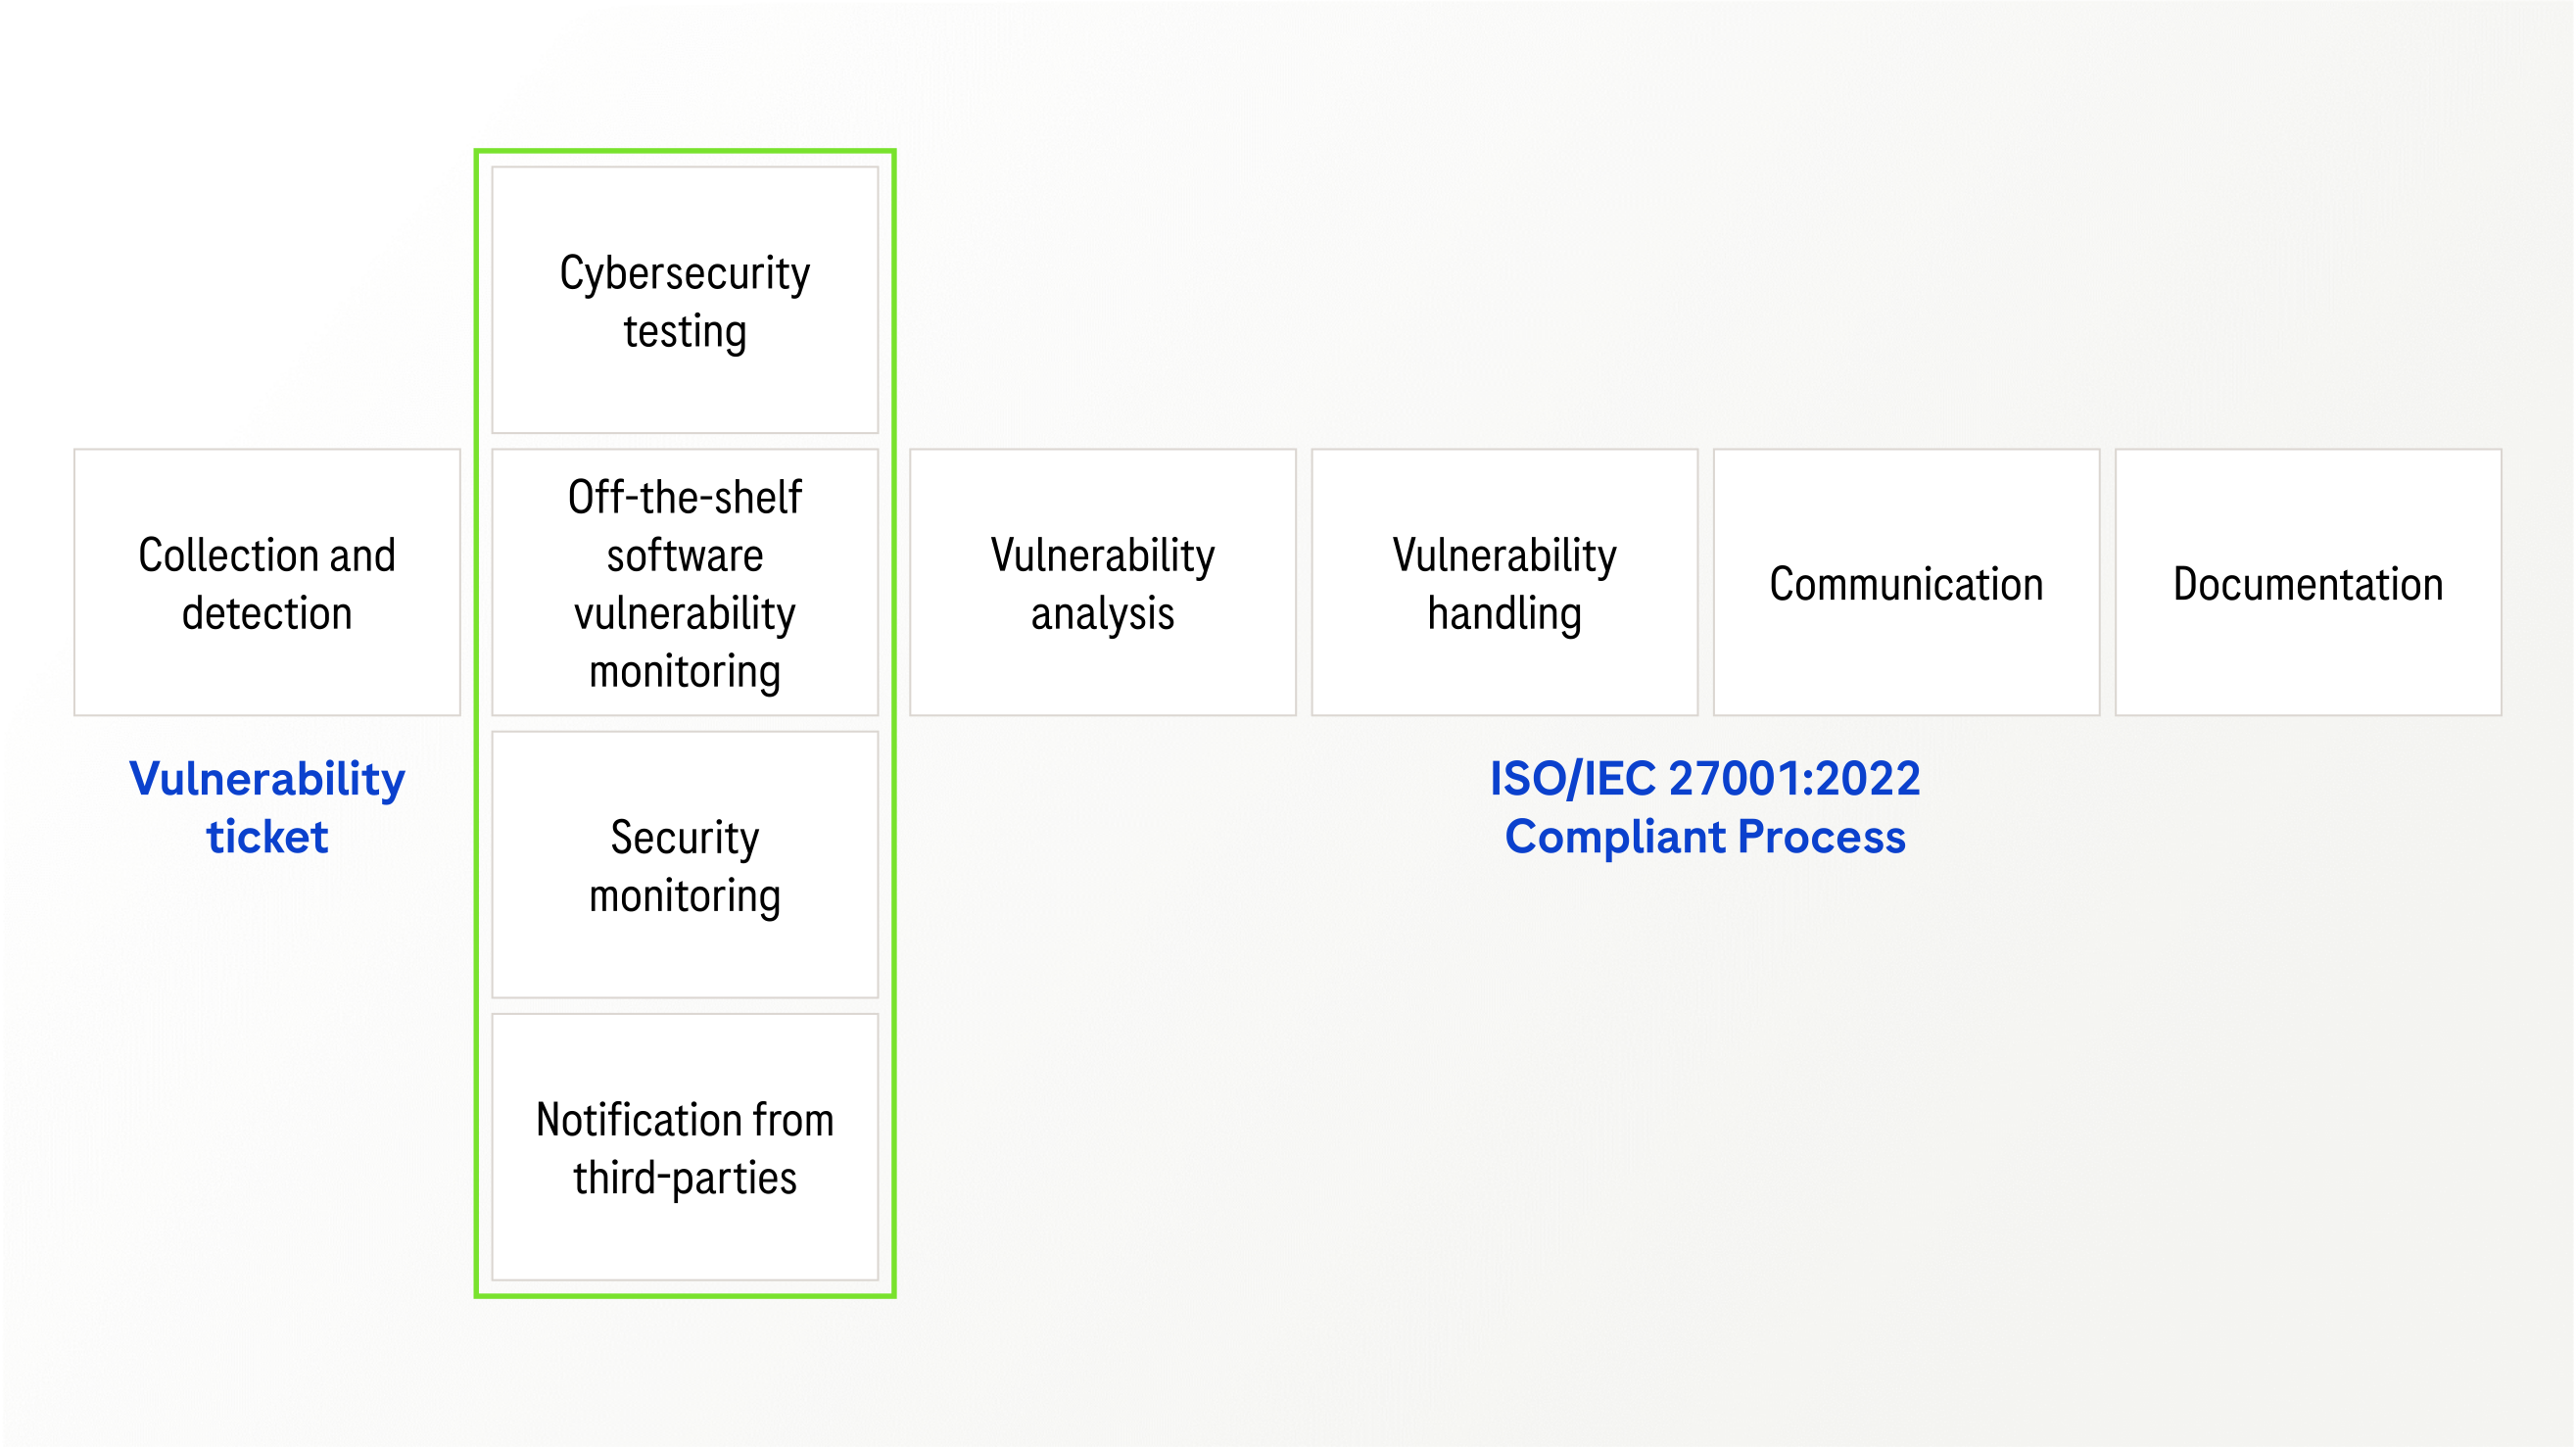
Spoločnosť Roche sa do riadenia zraniteľností zapája nasledujúcimi spôsobmi:
vstupy zo systémov ochrany a detekcie narušení,
informácie v rámci odvetvia,
interní zamestnanci,
zákazníci a iné externé subjekty.
Spoločnosť Roche vyzýva interné a externé subjekty, aby jej nahlasovali potenciálne hrozby a zraniteľnosti.
Spoločnosť Roche poskytuje transparentnú komunikáciu o známych zraniteľnostiach.